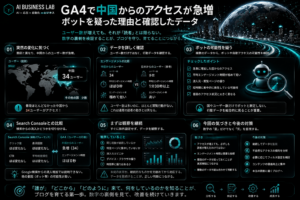
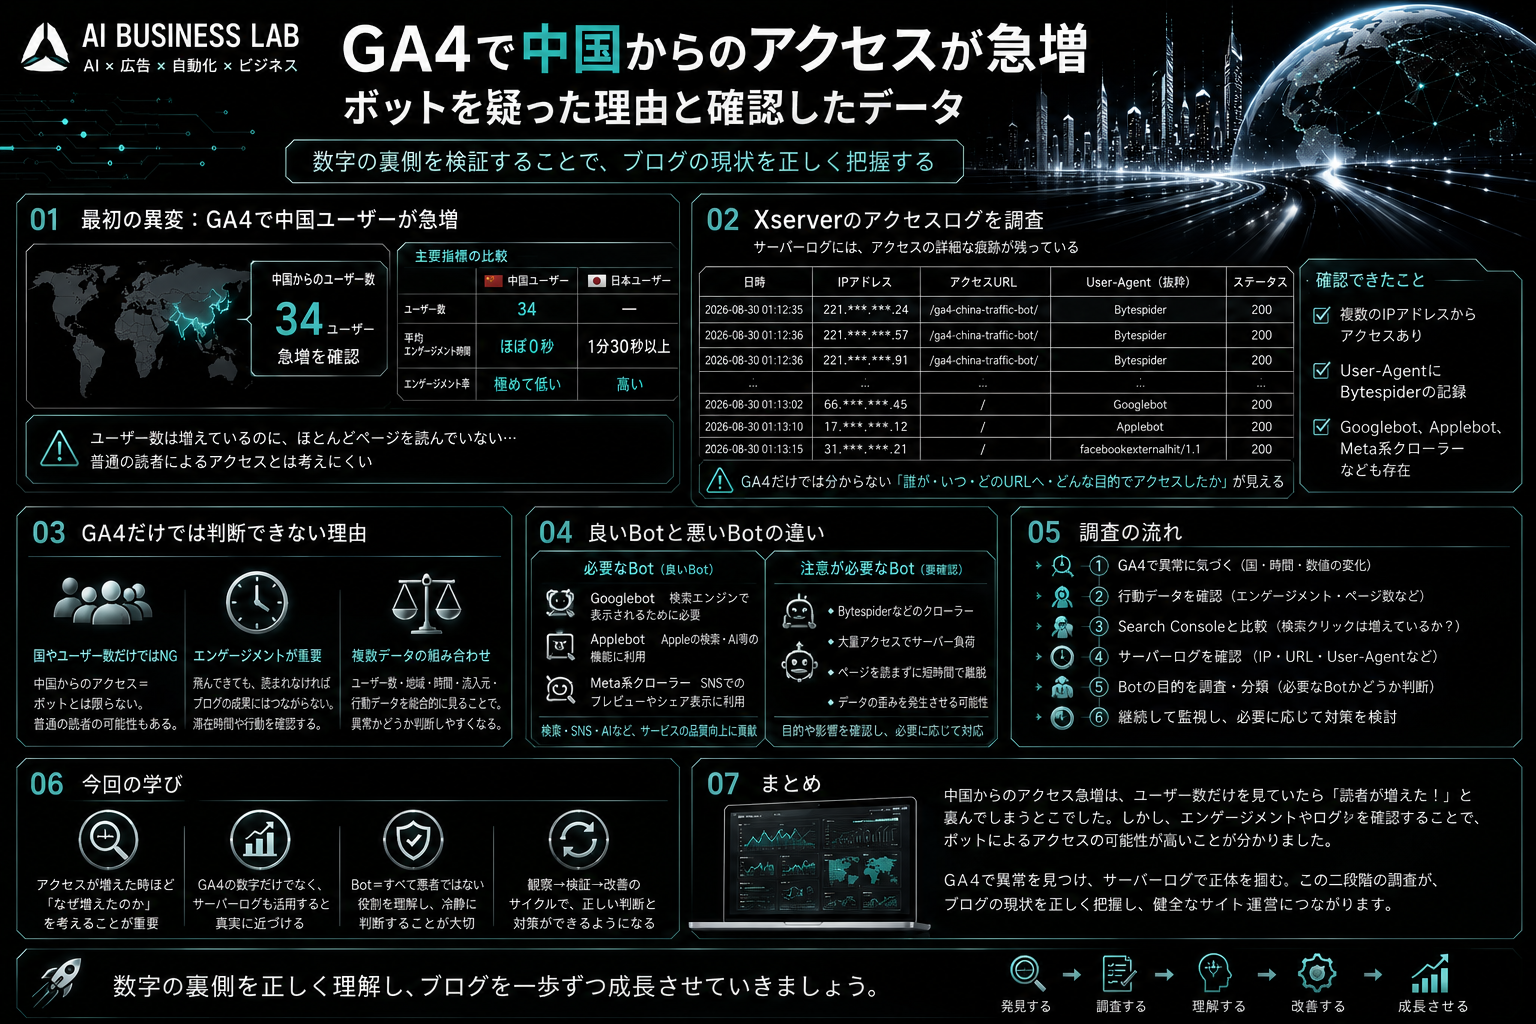
前回、GA4を確認していると、中国からのユーザーが突然34まで増えていました。
しかも平均エンゲージメント時間はほぼ0秒。日本からのアクセスとは明らかに動き方が違います。
そこで、
「普通の読者ではなく、自動アクセスではないか?」
と考えました。
ただ、GA4だけを見ても正体までは分かりません。
そこで今回は、もう一段深く調べるためにXserverのアクセスログを確認しました。
すると、複数のIPアドレスから記事へアクセスしており、User-Agentには「Bytespider」という文字が残っていました。
さらにGooglebotやApplebotなど、普段GA4だけを見ていると意識しないクローラーも確認できました。
今回一番勉強になったのは、Botだからといって、すべて悪質なアクセスとは限らないということです。
この記事で分かること
- GA4とサーバーアクセスログの違い
- Xserverのログで確認できた情報
- Bytespiderを見つけて分かったこと
- Googlebot・Applebotとの違い
- Botアクセスを判断するときの注意点
GA4では「異常」は見えても正体までは分からない
最初に異変へ気づいたのはGA4です。
中国から34ユーザーが発生し、平均エンゲージメント時間はほぼ0秒でした。
これによって「通常とは違うアクセスが発生している」という仮説は立てられます。
しかしGA4は、ユーザー数や流入元、エンゲージメントなどを集計して見るためのツールです。
一方で、
何時に、どのIPから、どのURLへ、どのようなクライアントがアクセスしたのか
まで調べるなら、サーバー側のアクセスログの方が詳しく確認できます。
Xserverのアクセスログで確認できること
アクセスログには、Webサーバーへ届いたリクエストの痕跡が残っています。
今回確認したのは主に、
アクセス日時・IPアドレス・URL・HTTPステータス・User-Agent
などです。
イメージとしては、
GA4=ユーザー行動を集計して見る
アクセスログ=サーバーへ届いた通信を1件ずつ見る
という違いです。
今回の目的は「中国から増えたアクセスは何だったのか」を調べることなので、アクセスログまで見る意味がありました。
User-Agentに「Bytespider」が残っていた
ログを調べていると、記事へアクセスしている記録の中に、
Bytespider
というUser-Agentが見つかりました。
しかも、単一のIPではなく複数のIPからアクセスしている形跡がありました。
User-Agentは、アクセスしてきたブラウザやクローラーなどがサーバーへ送る識別情報です。
通常のブラウザならChromeやSafariなどが含まれ、クローラーの場合は固有の名称が記録されることがあります。
今回のログでは「Bytespider」と名乗る自動アクセスが実際に確認できたため、
GA4で見つけた不自然なアクセスと、自動クローラーの存在が初めて具体的につながりました。
ただし、GA4の34ユーザーすべてがBytespiderだったとまでは、この情報だけでは断定できません。
またBytespiderについては、2026年8月現在、運営者による詳細なクローラー仕様の一次資料が乏しく、用途や挙動について断定できない部分もあります。ログ上でBytespiderというUser-Agentが確認できたことと、そのアクセス目的は分けて考える必要があります。 (Fokal)
Googlebotも同じ「Bot」だった
ログをさらに見ると、Googlebotも確認できました。
GooglebotはGoogle検索がWebページをクロールするためのクローラーです。Googleも、GooglebotをブロックするとGoogle検索や画像・ニュースなどへの掲載に影響すると説明しています。 (Google Developers)
ここで、それまでの
Bot=不要なアクセス
という認識が変わりました。
検索エンジンがページを発見するためにもBotは使われています。
つまり「Botかどうか」だけでは、良いアクセスか悪いアクセスかは判断できません。
Applebotもアクセスしていた
同じログではApplebotも確認できました。
Appleによると、ApplebotはSpotlight、Siri、Safariなどで利用される検索技術を支えるためにWebをクロールします。また、Applebotで取得したデータがAppleの生成AI機能を支える基盤モデルのトレーニングに使われる場合があり、学習用途についてはApplebot-Extendedで制御できる仕組みも用意されています。 (Appleサポート)
つまりアクセスログには、
人間の読者
検索エンジンのクローラー
SNS関連のクローラー
AI関連のクローラー
その他の自動プログラム
などが混在している可能性があります。
GA4だけを見ていると「サイトへのアクセス=人間」という感覚になりやすかったのですが、サーバーログを見るとWebの裏側では多くの自動アクセスが動いていることが分かりました。
User-Agentだけで公式Botと断定しない
もう一つ重要なのが、User-Agentの名前だけを100%信用しないことです。
例えば「Googlebot」と記録されていても、別のプログラムがGooglebotを名乗ることは可能です。
Google自身も、Googlebotを名乗るアクセスが本物か確認するには、送信元IPの逆引きDNSや公開IP範囲との照合を推奨しています。 (Google Developers)
Applebotについても、Appleは逆引きDNSや公開されているIP範囲を利用した確認方法を案内しています。 (Appleサポート)
そのためUser-Agentは、正体を調べる重要な手掛かりではあるものの、それだけで完全に確定する情報ではないと理解しました。
GA4とアクセスログを組み合わせると見え方が変わる
今回の調査を自分なりに整理すると、
GA4=異常に気づく
アクセスログ=原因を掘り下げる
という使い分けが分かりやすいと思いました。
GA4で海外アクセスの急増を発見する。
エンゲージメントを見る。
通常のユーザーと比較する。
違和感が残ればサーバーログを見る。
IP、時刻、URL、User-Agentを確認する。
この流れによって、「中国から34ユーザー」という数字だけでは分からなかった自動アクセスの存在まで確認できました。
Botは排除する前に「何者か」を確認する
今回、もしBytespiderを見つけた段階で、
「Botは全部ブロックすればいい」
と考えていたら、かなり乱暴な判断だったと思います。
同じログにはGooglebotやApplebotも存在していました。
今後Botアクセスを見るときは、
何のためのBotなのか
アクセス頻度は異常ではないか
サーバー負荷は発生していないか
サイト運営上必要なクローラーなのか
を確認してから対応を考える必要があります。
Botという名前だけで善悪を決めないことが、今回の大きな学びでした。
まとめ
今回の調査は、GA4で中国から34ユーザーの急増を見つけたことから始まりました。
平均エンゲージメント時間がほぼ0秒だったため自動アクセスを疑い、Xserverのアクセスログまで確認しました。
そこで複数IPからのアクセスと、User-Agentに記録されたBytespiderを確認できました。
さらにGooglebotやApplebotなども見つかり、
「Bot=すべて悪いアクセスではない」
ことも分かりました。
今回学んだのは、
GA4で異常を見つける
→アクセスログで通信の痕跡を見る
→User-AgentやIPなどから正体を調べる
→目的を確認してから対応を考える
という流れです。
GA4に表示された数字をそのまま受け入れるのではなく、「なぜこの数字になったのか」を別のデータから確認する。
今回の調査は、アクセス数を見るだけだった段階から、Webサイトの数字の裏側を検証する段階へ進む経験になりました。